
- TOP
- スニフアウトAIメディア
- FDE育成研修
- Human-on-the-LoopとHuman-out-of-the-Loopとは?
Human-on-the-LoopとHuman-out-of-the-Loopとは?
Human-on-the-Loopは、AIエージェントを止めずに動かし、人が見守って異常時に止める型。Human-out-of-the-Loopは、運用中は任せ、事前の設計と事後の指標で管理する型です。違いと使い分け、移し方を解説します。
目次
Human-on-the-Loop(ヒューマン・オン・ザ・ループ、HOTL)とは、AIエージェントが人の承認を待たずに動き続け、人は動きを見守って、異常があれば途中で止めたり取り消したりする監督の型です。Human-out-of-the-Loop(ヒューマン・アウト・オブ・ザ・ループ、HOOTL)とは、運用中の個々の処理に人が関わらず、任せる範囲と検査の仕組みを事前に決め、結果を事後に指標で確かめる型です。
どちらも、実行の前で人が承認する Human-in-the-Loop(HITL)の先にある置き方です。全部の操作を承認にすると、承認が流し読みになり、処理も承認待ちで詰まります。取り消せる操作から HOTL へ、影響の小さい大量の処理を HOOTL へ移していくと、人は例外への対応と、任せる範囲の設計に時間を使えるようになります。この記事では、2つの型の仕組み、向く処理、人がすること、移し方と落とし穴を、株式会社スニフアウトが研修や支援で使っている整理をもとに説明します。
HITL・HOTL・HOOTLの違い
AIエージェントは、計画を立て、実行し、結果を見て次の手を決める、という流れで仕事を進めます。3つの型は、この流れのどこに人が触れるかで分かれます。
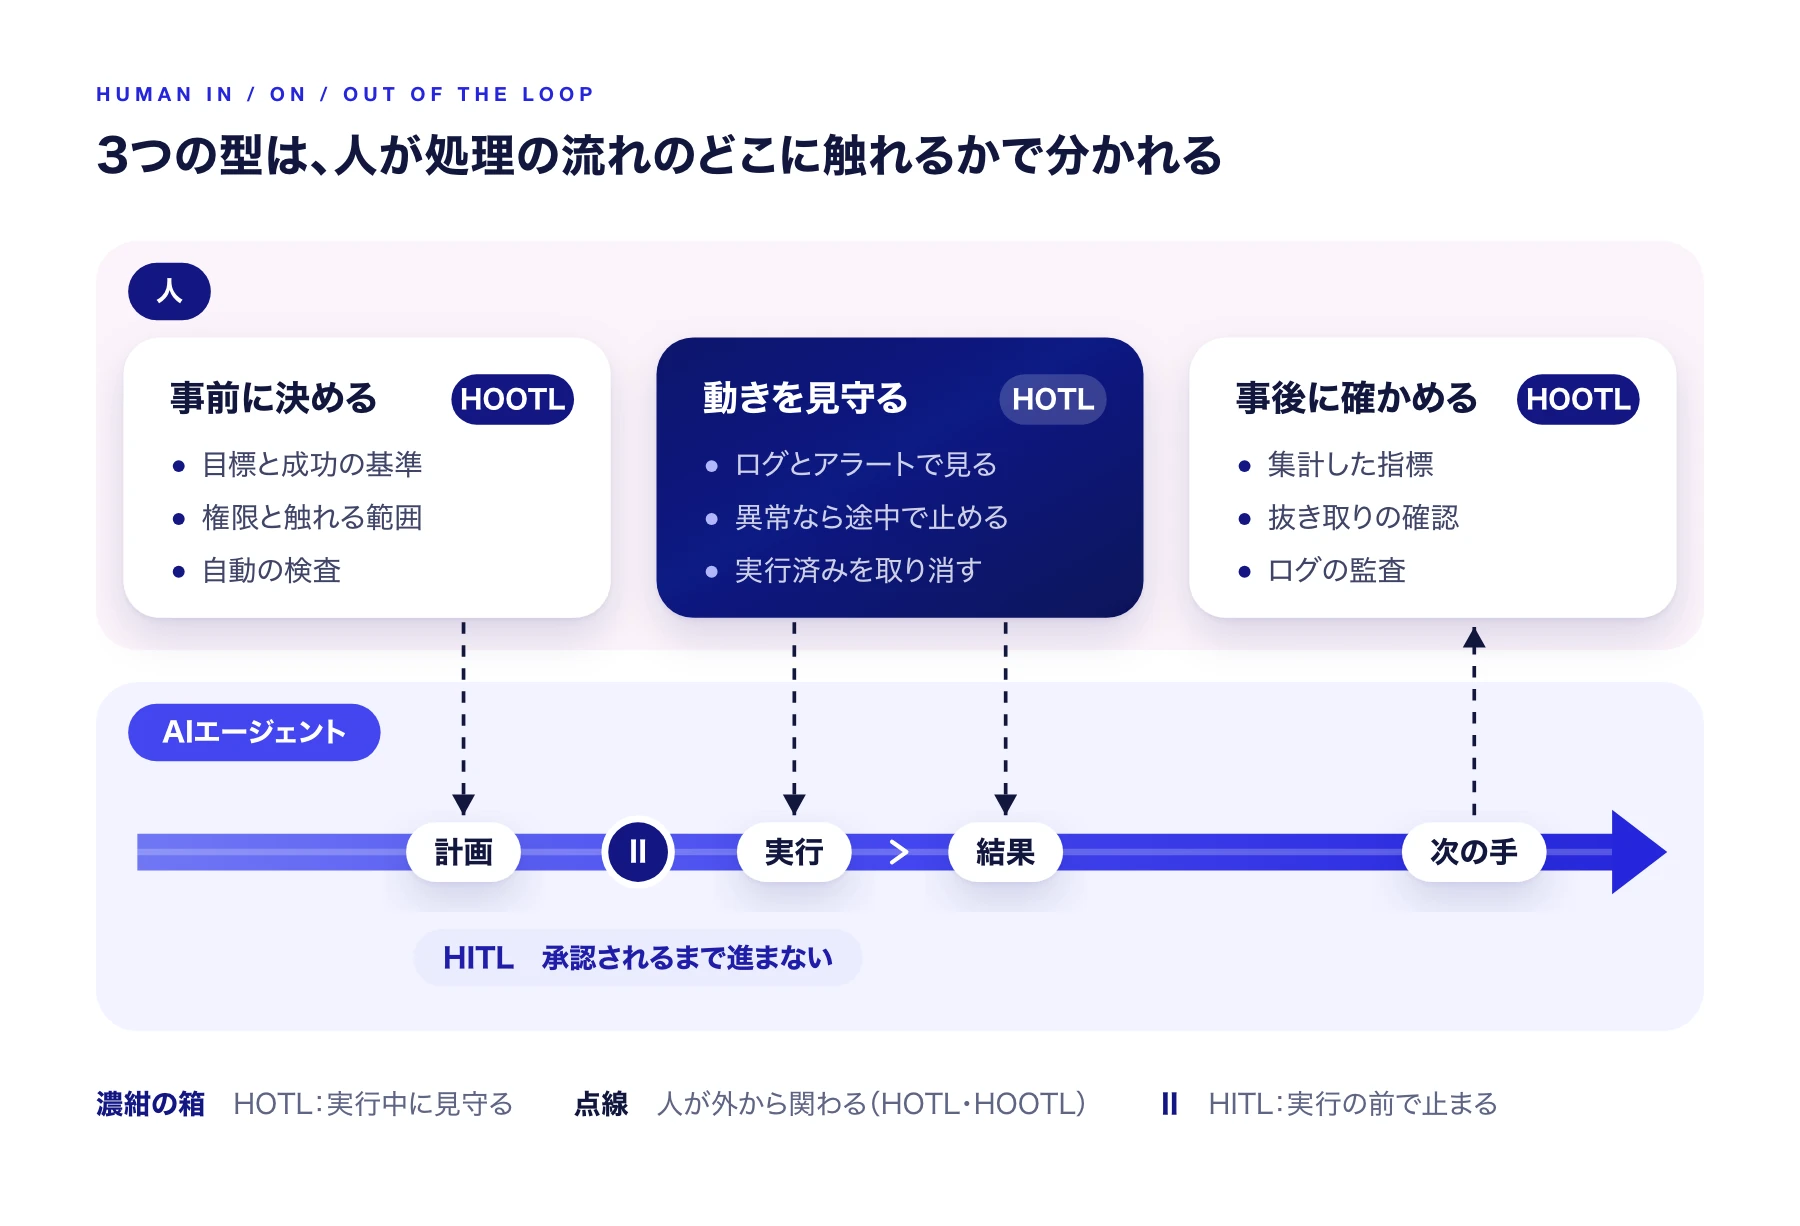
HITL は流れの中に承認の関門を置き、HOTL は動いている流れを外から見守り、HOOTL は流れの前と後だけに人が関わります。人の関与が小さくなるほど速く大量に処理でき、そのぶん1件ごとに誰が判断したかは見えにくくなります。
| 型 | 人の位置 | 人が入る時点 | 人がすること | 向く処理 | 弱点 |
|---|---|---|---|---|---|
| HITL | 流れの中(関門) | 実行の前 | 承認・修正・却下 | 送金、契約、社外への送信など取り返しがつかない操作 | 承認待ちで詰まる。件数が増えると承認が形だけになる |
| HOTL | 流れの外から監督 | 実行の最中と直後 | 監視・停止・取り消し | 速さが要り、監視で安全を保てる処理 | 見ているだけだと、異常に気づくのが遅れる |
| HOOTL | 流れの外 | 運用の前と後 | 目標と制約の設定、指標の確認 | 誤りの影響が小さい大量の処理 | 誤りが続いても気づきにくい |
HITL と HOTL は、EU の専門家会合が2019年にまとめた信頼できるAIの倫理指針で、人による監督の方法として挙げられた言葉です。指針は HOTL を、設計の段階で人が介入でき、運用中のシステムを監視できること、と説明しています。判断のたびに人が介入する HITL は多くの場面で可能でも望ましくもないとし、人が監督できる範囲が小さいほどテストと運用のルールを厳しくすべきだ、という考え方も示しています。HOOTL は、この人の監督がいちばん小さい置き方です。
なお機械学習では、人が学習データにラベルを付けて精度を上げる作業も Human-in-the-Loop と呼びます。この記事で扱うのは、エージェントを動かしているときに人がどう関わるか、のほうです。
Human-on-the-Loop:止めずに動かし、人が見守る
HOTL では、エージェントは承認を待たずに作業を続けます。人の承認の代わりに安全を支えるのは、次の4つです。
- 見える:実行のログやトレース、進み具合の画面をすぐ見られる
- 気づける:しきい値を超えたら知らせるアラートの基準を、先に決めてある
- 止められる:いつでも止められるスイッチがある
- 戻せる:止めるまでに実行した分を取り消す手段がある
人がするのは、アラートを受けて動きを確かめ、途中で止め、実行済みの分を取り消し、指示し直すことです。向くのは、不正の疑いがある取引の自動ブロック、大量データの整備、コーディングエージェントの作業、社内向けの定型処理のように、速さが要り、誤っても戻せる処理です。任せるのは取り消せる操作に限ります。
コーディングエージェントでは身近な使い方です。Claude Code を確認の少ないモードで動かし、画面で進み具合を見ながら、まずければ止めて指示し直すのは HOTL にあたります。2026年11月時点の Claude Code には、操作のたびに人に確認する代わりに、別のモデルが操作を審査する auto モードがあります(権限モードの公式ドキュメント)。
HOTL の落とし穴は、見ているだけの人が状況をつかめなくなることです。自動化を見守るだけの立場に置かれた人の反応が遅れる問題は、人間工学で out-of-the-loop performance problem として研究されてきました(Endsley & Kiris, 1995)。監督しているつもりで、実態は HOOTL になっている状態です。見るべきときをアラートで知らせ、人がときどき自分で判断する機会を残しておきます。
Human-out-of-the-Loop:任せて、前と後で管理する
HOOTL では、運用中に人は個々の処理に関わりません。人の仕事は、運用の前と後に移ります。
| いつ | 人がすること |
|---|---|
| 運用の前 | 目標と成功の基準を決める。権限と触れる範囲を最小にする。入力と出力を自動で検査する仕組みと、評価に使う問題のセットを用意する |
| 運用中 | 個々の処理には関わらない。自動の検査が入力と出力を確かめる |
| 運用の後 | 集計した指標を見る。抜き取りで中身を確かめる。ログを監査する |
向くのは、迷惑メールの振り分け、よくある質問への回答、文書の分類やタグ付け、ログの要約のように、1件ずつの誤りの影響が小さく、集計の指標で見れば足りる大量の処理です。Claude Code なら、CI の中で claude -p を使って非対話で動かし、使えるツールを先に絞っておく使い方がこれにあたります。許可していない操作は人に確認せずに拒否する dontAsk というモードもあります(公式ドキュメント)。
HOOTL の落とし穴は、誤りが静かに積み上がることです。個々の結果を誰も見ないので、少しずつずれていく誤りやまれな失敗に気づくのが遅れ、問題が起きたときに誰の判断の結果なのかも説明しにくくなります。指標が悪くなったら HOTL や HITL に戻す条件を先に決め、定期的に抜き取りで中身を確かめます。
監視と停止の条件を、移す前に決める
HOTL と HOOTL は、人の承認を外すかわりに、事前の備えで安全を保つ型です。移す前に、次の項目を決めておきます。
| 決めておくこと | HOTL | HOOTL |
|---|---|---|
| 任せる範囲 | 取り消せる操作に限る | 権限と触れる範囲を最小にする |
| 人が見るもの | 実行のログ、トレース、進み具合の画面 | 集計した指標、抜き取りの結果、ログの監査 |
| 異常の知らせ方 | しきい値を超えたらアラート | 指標の悪化 |
| 異常のときにすること | 途中で止める。実行済みを取り消す | HOTL か HITL に戻す |
| 事前の備え | 停止スイッチと取り消しの手段 | 入力と出力の自動検査、評価に使う問題のセット |
高リスクのAIに人による監督を求めるEU AI法の第14条も、監督の措置はリスク、自律度、使う場面に見合ったものにするとしていて、全出力を人が承認する形を一律に求める書き方にはなっていません。求めているのは、監督する人が出力を正しく理解し、自動化バイアスに気づき、出力を使わない、覆す、止めるといった判断をできる状態です。HOTL の止める手段と戻す手段は、この条件のうち、覆す、止めるを支える備えにあたります。
どの操作をどの型に置くか
型はエージェント単位でなく、操作単位で決めます。決め手は、誤ったときに取り返しがつくかと、異常に気づいて止められるかの2つです。
- 誤ったときに取り返しがつかない操作(送金、契約、社外への送信、削除)は HITL に置く
- 1件ずつの誤りが小さく、集計の指標で見れば足りる処理は HOOTL に置く
- 動きを見て、異常時に止めたり取り消したりできる仕組みがある処理は HOTL に置く
- どれにも当てはまらないなら、監視と停止の仕組みを作るまで HITL に置く
本番環境の設定変更や権限の付与のように、どの型にも置かず、エージェントに権限そのものを渡さない操作もあります。同じ問い合わせ対応のエージェントでも、操作によって型が変わります。
| 操作 | 型 | 人の関わり方 |
|---|---|---|
| よくある質問に答える | HOOTL | 自動で回答し、満足度などを集計で確かめる |
| 注文や配送の状況を調べて伝える | HOTL | 自動で回答し、ログを見ておかしければ止める |
| 返金や契約の変更を行う | HITL | 担当者が内容を確かめ、承認してから実行する |
HITL に残すのは、取り消せない一歩の手前と、構成案や作業の計画のように後の工程すべての前提が決まる地点の直後です。前提がずれたまま最後まで進むと、確認した時点で作り直しになるからです。
HITLからHOTL、HOOTLへ移す手順
最初から HOTL や HOOTL を選ぶことはおすすめしません。承認から始め、実績を見て移します。
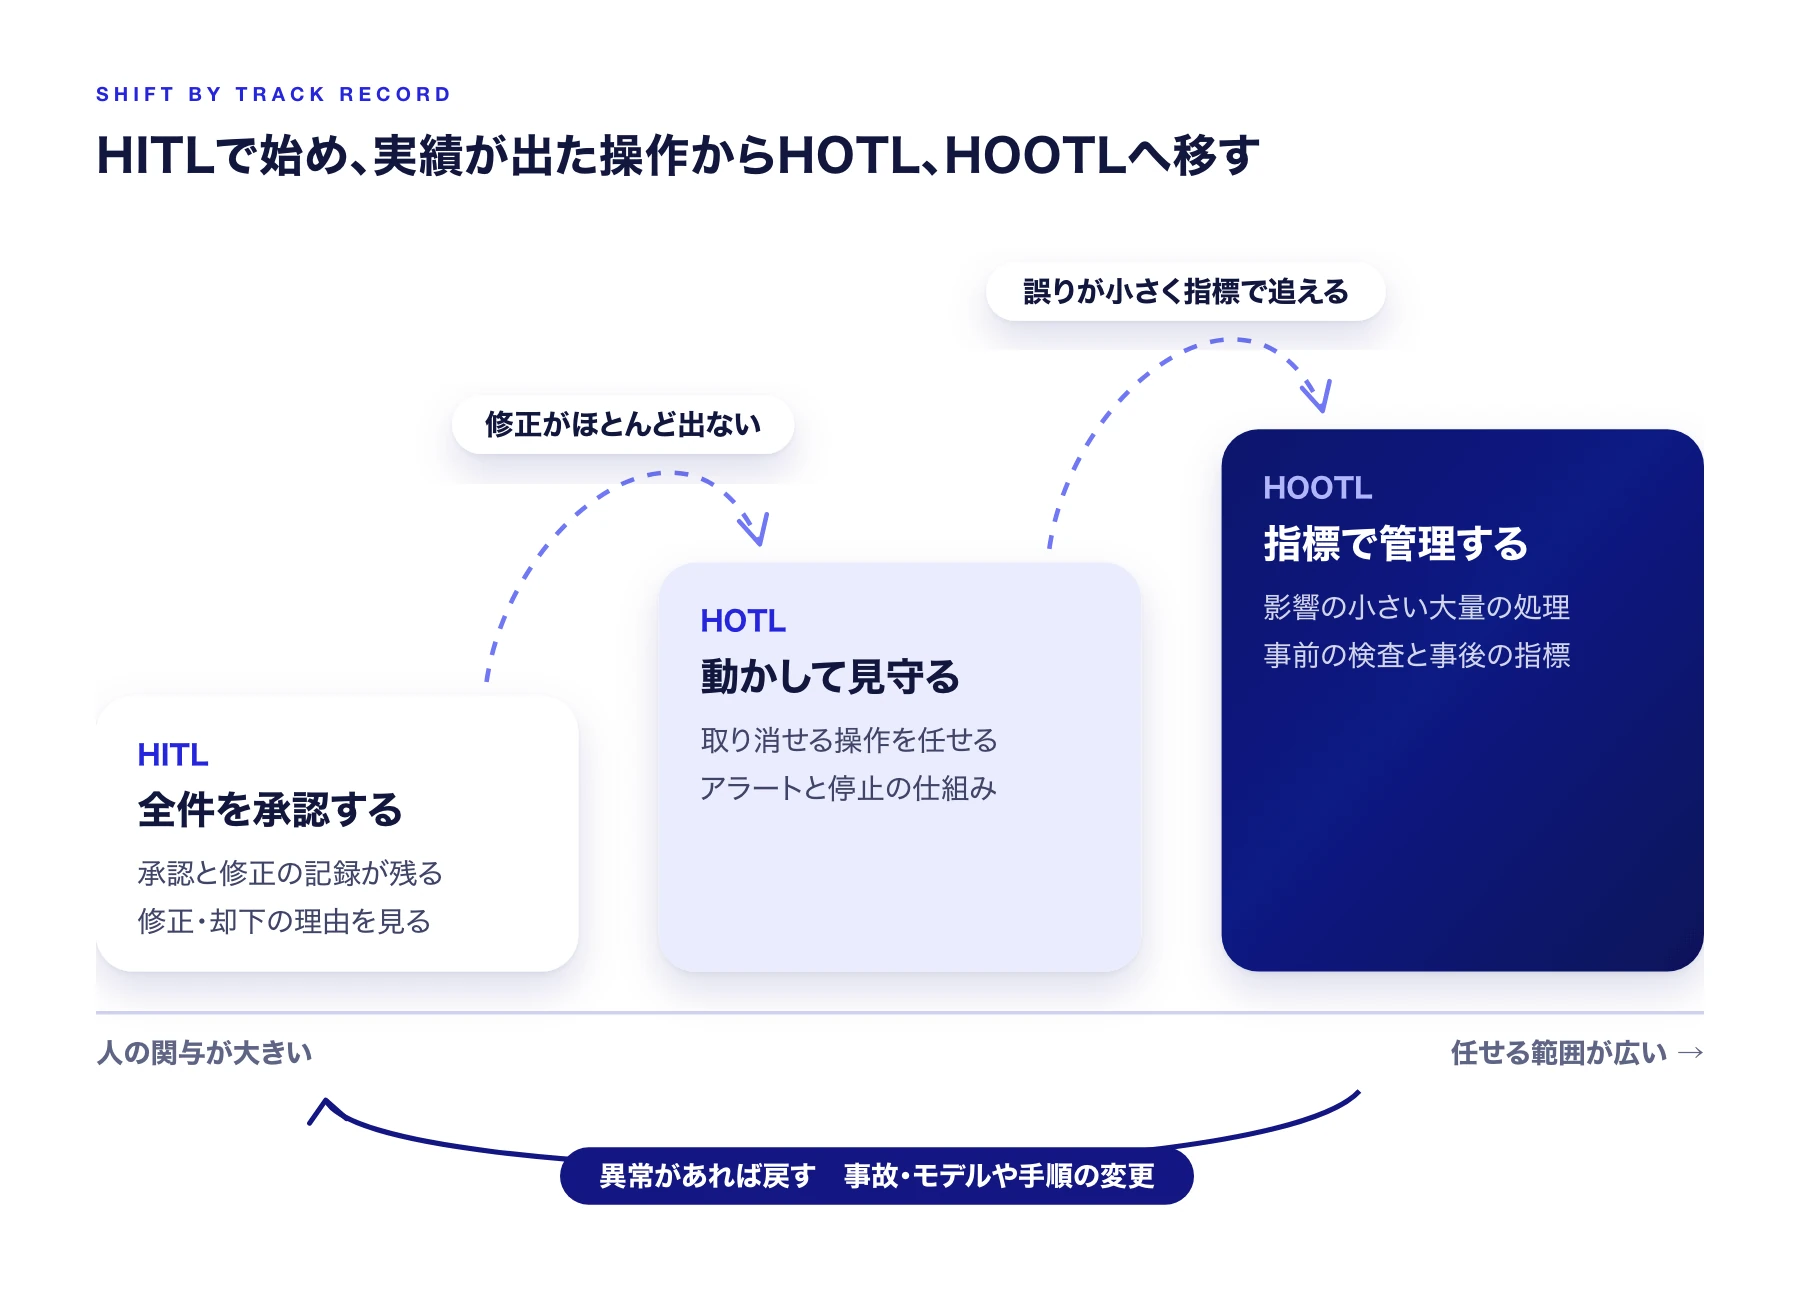
段を上がる条件は、承認の記録から読み取ります。上の段ほど任せる範囲は広がりますが、事故やモデル、業務手順の変更があれば下の段へ戻します。
- まず全件を承認にする。承認と修正の記録が残る
- 承認の中身を見る。どの種類の操作で修正や却下が多いか、なぜかを調べる
- 修正がほとんど出ない種類を、監視と停止の仕組みを用意したうえで HOTL か、実行した後に通知する形に移す
- 影響の小さい処理は、指標と自動の検査を用意して HOOTL に移す
- 事故、モデルの変更、業務手順の変更があったら、承認の側へ戻す
たとえば問い合わせの一次回答をすべて送信前の承認から始め、数週間でほとんど修正の入らない種類がわかれば、その種類は実行後の通知に移します。修正の多い種類は承認を残したまま、AIに足りない情報を調べて渡します。この調べ方はナレッジギャップを埋めてAIエージェントの精度を上げる方法で書きました。
移す理由は、人の手間だけではありません。スニフアウトの研修で使っている例では、繁忙日の朝に確認待ちが100件集まり、1件に5分かかると合計500分になります。担当者2人がそれぞれ4時間を確認に充てても480分で、通常の業務もあるので、当日中には終わりません。全件承認のまま件数が増えると、承認は流し読みになり、監督として働かなくなります。
移した先の分担の目安になるのが、Anthropic が2026年6月に公表したClaude Code の約40万セッションの分析です。利用者は計画に関わる判断の約70%を担う一方、実行に関わる判断は約20%にとどまっていました。何を作るか、どこまでやったら完了かを人が決め、実行の判断の多くをAIに任せる形です。
なお、承認の関門そのものは、LangGraph の interrupt()(公式ドキュメント)や OpenAI Agents SDK の needs_approval(公式ドキュメント)のように、主なエージェント開発の道具が標準の機能として持っています(2026年11月時点)。
まとめ
Human-on-the-Loop は、止めずに動かし、見える、気づける、止められる、戻せるの4つで安全を保つ型です。Human-out-of-the-Loop は、運用中は任せ、前の設計と後の指標で管理する型です。どちらも最初から選ぶものではなく、HITL で始めて、承認の記録を見ながら移し、異常があれば戻します。止める条件や承認のゲートを含めたエージェント全体の組み立て方は、ループエンジニアリングとグラフエンジニアリングの記事で扱っています。
FDE育成研修では、人の確認を入れる位置と、エージェントが動き出すきっかけを決めてAIエージェントを設計するところまでを、ハンズオンで扱っています。
よくある質問
Human-on-the-Loop(HOTL)とは何ですか?
Human-out-of-the-Loop(HOOTL)とは何ですか?
HITL、HOTL、HOOTLの違いは何ですか?
HITLからHOTLやHOOTLに移すのは、いつがよいですか?
Human-out-of-the-Loopにしてはいけない操作はありますか?
この記事に関連するサービス
東京大学大学院 複雑理工学専攻卒業。理論物理学・ヒューマンインターフェースを専門とし、大手化粧品メーカー・ゲーム会社で AI/機械学習の開発に従事。2022年11月に株式会社スニフアウトを創業。RAG と AI エージェントの解説書を執筆している。
あわせて読みたい記事
 AIエージェントの精度が出ない原因の多くは、モデルの賢さではなくナレッジギャップ(渡すべき情報と実際に渡している情報の差)です。工程ごとに生まれるギャップの見つけ方と、受け渡しの設計、埋まったかの確かめ方を解説します。
 FDE ウォッシングとは、FDE の中身を伴わない支援に FDE という名前を付けて売ることです。ガートナーは 2026 年 9 月にそのリスクの高まりを予測しました。肩書きではなく、成功の定義や学びの残り方で見分ける方法を解説します。
 FDE(Forward Deployed Engineer)とは、顧客の業務の現場に入って課題を見つけ、動く仕組みを自分で作り、業務で使われ続けるまで責任を持つエンジニアです。仕事の中心は現場理解と実装の往復で、成果は業務の変化で測ります。