
- TOP
- スニフアウトAIメディア
- Claude Code 導入支援
- Claude Code のセキュリティ設定:権限ルールから管理設定までの 4 層
Claude Code のセキュリティ設定:権限ルールから管理設定までの 4 層
Claude Code のセキュリティは、権限ルール、サンドボックス、管理設定、フックと記録の 4 層を重ねて作ります。CLAUDE.md は指示で強制力がないため、止めたい操作は設定で止めます。公式ドキュメントの設定例とあわせて解説します。
目次
Claude Code のセキュリティ設定は、権限ルール、サンドボックス、管理設定、フックと記録の 4 層を重ねて作ります。権限ルールで操作ごとに許可と拒否を決め、サンドボックスで OS に境界を守らせ、管理設定でそれを社員もリポジトリも上書きできない形で配り、フックと記録で実行直前の検査と事後の追跡をします。
CLAUDE.md に禁止事項を書くだけでは足りません。CLAUDE.md は Claude への指示で、強制力がないからです。以下、2026 年 11 月時点の公式ドキュメントで確かめた仕様と設定例をもとに、層ごとに説明します。導入の段取りは Claude Code を社内に導入する手順にまとめています。
守る対象:3 つの能力と 1 つの入口
株式会社スニフアウト(以下、スニフアウト)は、2026 年 10 月のセミナー「Claude Code 導入のためのセキュリティ対策」で、リスクを次の 4 つに分けて説明しました。Claude Code が持つ 3 つの能力と、そこへ指示が入り込む 1 つの入口です。
| リスク | 起きること | 例 |
|---|---|---|
| ファイル操作 | 削除、上書き、秘密情報の読み取り | 原因調査のつもりで .env を開き、中身が会話の記録に残る |
| コマンド実行 | 本人と同じ権限で本番にも届く | 片付けのつもりの削除が、想定外のフォルダに及ぶ |
| 外部アクセス | 情報の送信、意図しない公開 | 確認前のコードや秘密情報が push される |
| 読み込む情報(入口) | 資料に仕込まれた指示に従う | README や Issue、Web ページの隠れた指示、名前の似た偽のパッケージ |
4 つ目がいちばん扱いにくいリスクです。AI は、読んだ資料に書かれた命令と、利用者の依頼を完全には見分けられません。だから入口で防ぎきろうとせず、入られても被害が出ないように、残りの 3 つの能力の届く範囲を絞ります。
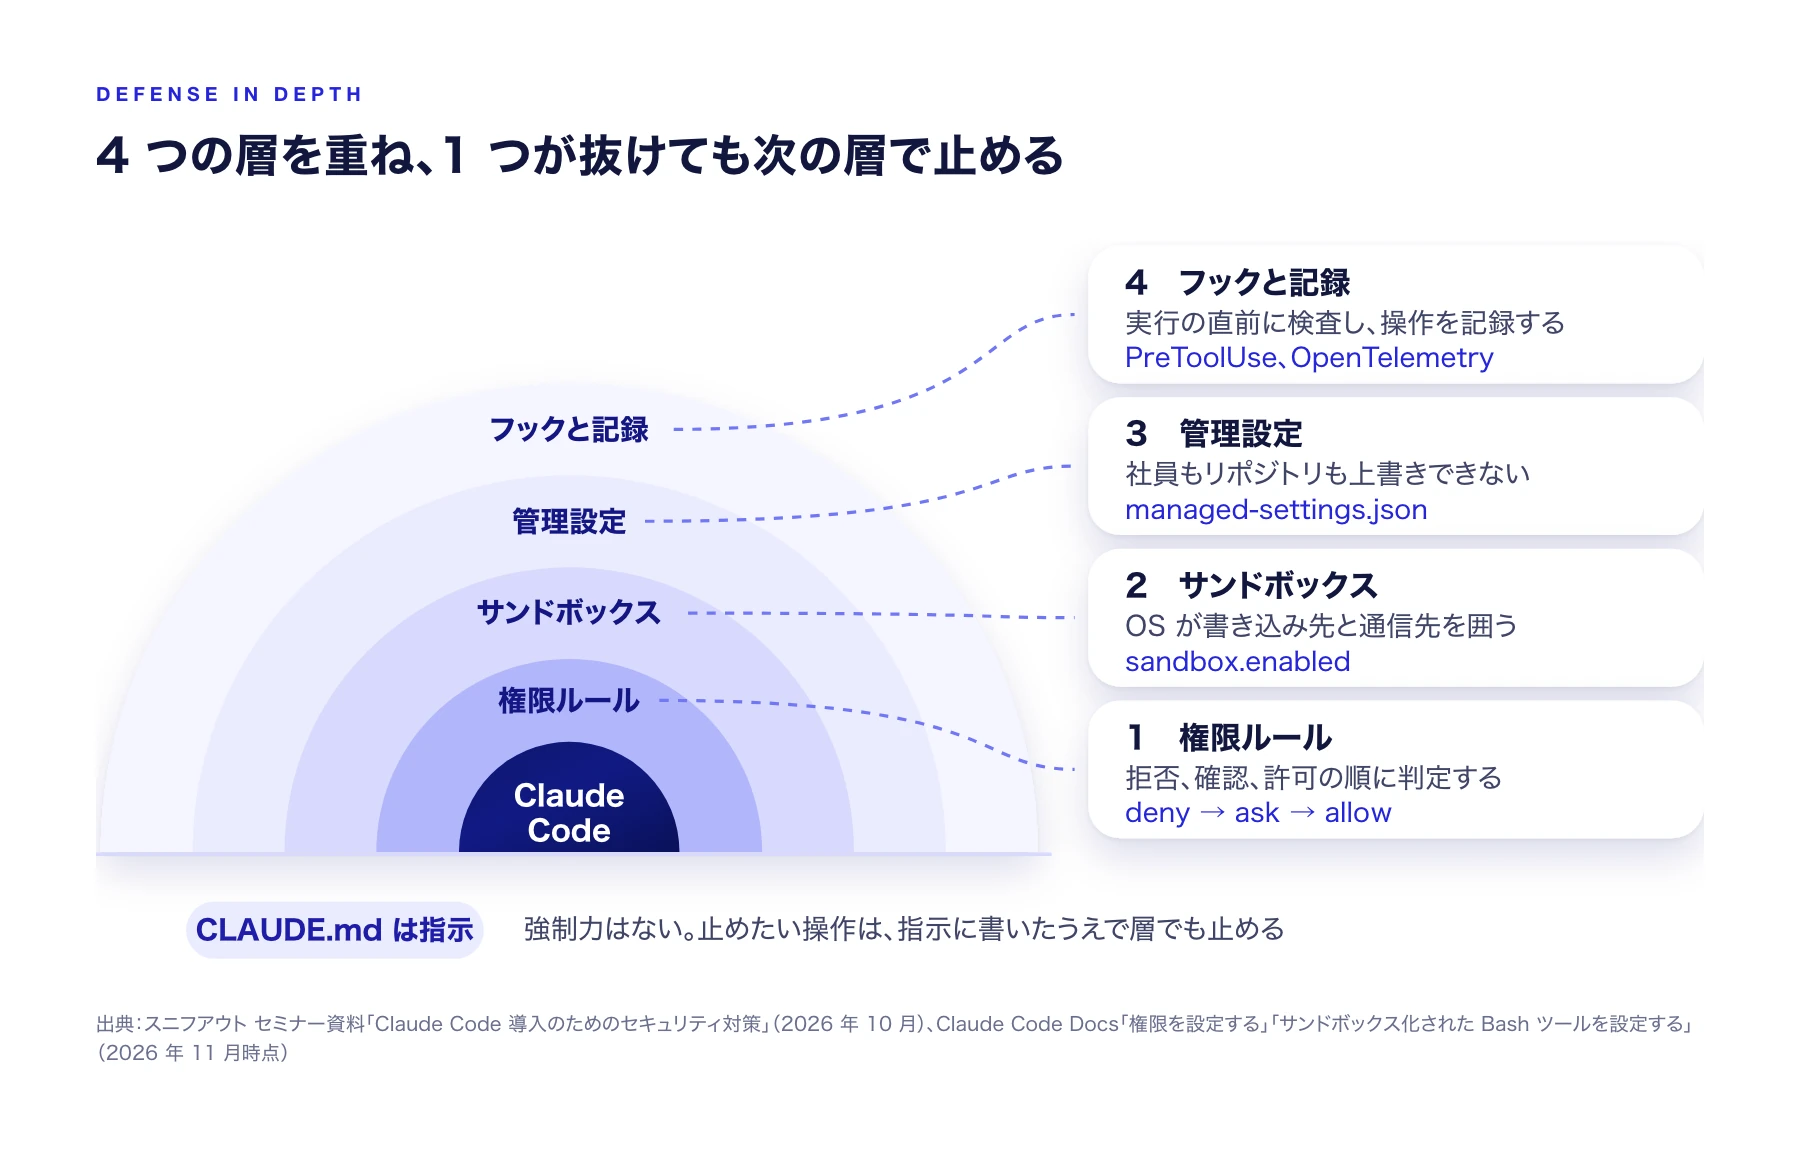
公式の権限のページによると、資料に仕込まれた指示で Claude の判断が乗っ取られても、OS が強制するサンドボックスの境界は残ります。管理設定は、これらの設定を社員やリポジトリに外されないように配る層です。フックと記録は、実行の直前に検査し、止められなかったものを後から追うための層です。
第 1 層:権限ルールと権限モード
権限ルールは、ツールと操作ごとに許可(allow)、確認(ask)、拒否(deny)を決める設定です。公式の権限を設定するのページによると、ルールは拒否、確認、許可の順に判定され、最初に当たったものが結果になります。広い拒否ルールは、狭い許可ルールより必ず優先されます。許可ルールで拒否の例外を作ることはできません。
次の例は、公式の設定ファイルと優先順位に載っている設定です。lint とテストの実行は確認なしで許可し、.env ファイルは読ませません。
{
  "$schema": "https://json.schemastore.org/claude-code-settings.json",
  "permissions": {
    "allow": [
      "Bash(npm run lint)",
      "Bash(npm run test *)"
    ],
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  }
}
権限ルールには限界もあります。ルールはコマンドを書かれた文字列のまま照合するので、Bash(git push *) は git -C . push には当たりません。Read(./.env) は .env を名指しするコマンドは止めますが、ディレクトリ全体を grep -r するコマンドは止めません。WebFetch を拒否しても、Bash が許可されていれば curl でどこにでも通信できます。こうした隙間は、次のサンドボックスで埋めます。
権限モードは、確認なしで実行してよい範囲の初期値です。公式の権限モードを選択するをもとにまとめます。
| モード | 確認なしで実行されるもの | 向く場面 |
|---|---|---|
| default(Manual) | 読み取りだけ | 機密性の高い作業、慣れないコード |
| acceptEdits | 読み取り、ファイル編集、mkdir や mv などの基本操作 | 確認しながら編集を進める |
| plan | 読み取りと調査。ソースは編集しない | 変更前の調査 |
| auto | ほぼすべて。別の分類モデルが実行前に確認 | 長い作業、確認の手間を減らす |
| dontAsk | 事前に許可したものだけ。それ以外は拒否 | CI やスクリプト |
| bypassPermissions | すべて | 隔離したコンテナや VM の中だけ |
2026 年 11 月時点で、ターミナルと VS Code の拡張で始めるセッションは、v2.1.283 以降なら auto モードで始まります。auto モードは、外部からダウンロードしたコードの実行、本番へのデプロイ、強制プッシュ、秘密情報の外部送信などを既定で止めます。それでも公式ドキュメントは、auto モードは確認の手間を減らすもので安全を保証しないと書いています。組織で使わせない場合は permissions.disableAutoMode を、確認なしモードを使わせない場合は permissions.disableBypassPermissionsMode を、それぞれ "disable" にして管理設定で配ります。
第 2 層:サンドボックス
サンドボックスは、Claude が実行するシェルコマンドと、そのコマンドが起動したプロセスに対して、OS が書き込み先と通信先の境界を強制する機能です(サンドボックス化された Bash ツールを設定する)。macOS では OS 標準の Seatbelt を、Linux と WSL2 では bubblewrap を使います。Windows をそのまま使う場合はサンドボックスが効かないため、WSL2 の中で Claude Code を動かします。
仕様で押さえておく点は 4 つです。
- 既定では無効。
/sandboxを実行するか、設定のsandbox.enabledをtrueにする - 書き込めるのは作業フォルダと一時フォルダなど。読み取りは既定で PC のほとんどが対象で、
~/.sshや~/.aws/credentialsも読めるため、sandbox.filesystem.denyReadで閉じる - 通信はローカルのプロキシを通り、許可したドメインかどうかを照合される。許可リストは空から始まる。ほかの宛先は権限モードによって確認、拒否、許可に分かれるが、
allowManagedDomainsOnlyを有効にすると、どのモードでも拒否される - 囲うのはシェルコマンドだけ。Read や Edit などのファイル操作ツール、MCP サーバー、フックはサンドボックスの外で動く
4 つ目があるため、権限ルールとサンドボックスは両方を使います。第 1 層で挙げた抜け道は、次のように分担して止めます。
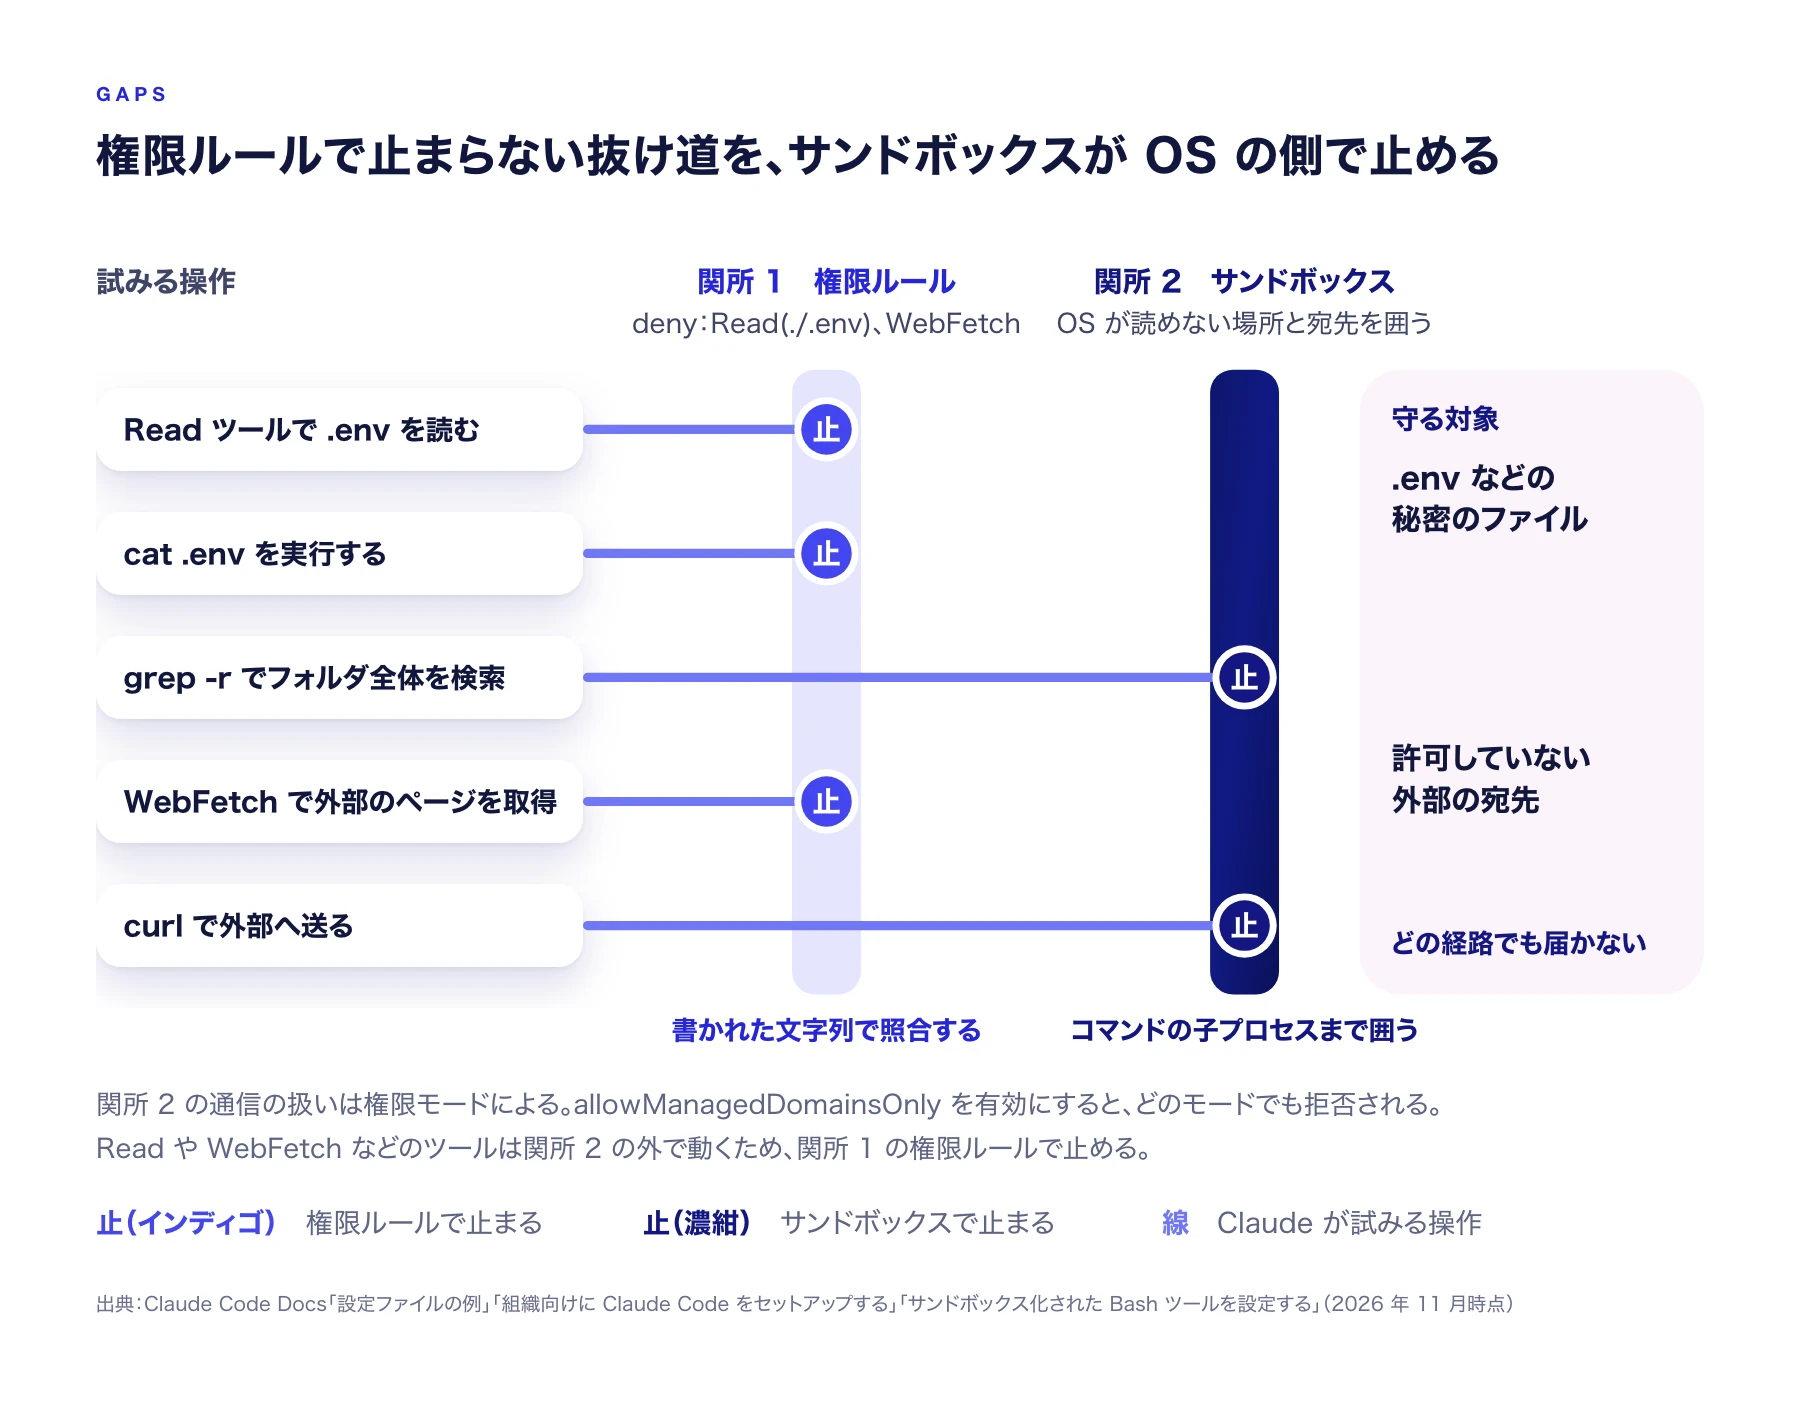
名指しの読み取りと WebFetch は権限ルールで止まり、文字列の照合をすり抜ける grep -r と curl はサンドボックスが OS の側で止めます。プロセス全体を囲いたい場合は、Claude Code そのものを開発コンテナや仮想マシンの中で動かします。
第 3 層:管理設定
管理設定は、組織が配る設定です。公式の設定ファイルと優先順位によると、設定は 5 つの層から読み込まれ、同じキーは上の層の値が使われます。
| 優先 | 設定 | 置き場所 | 効く範囲 |
|---|---|---|---|
| 1(最も強い) | 管理設定 | managed-settings.json、MDM、サーバー管理設定 | 組織が配った全員。社員の設定もコマンドラインも上書きできない |
| 2 | コマンドライン | claude --settings | そのセッションだけ |
| 3 | プロジェクトの個人設定 | .claude/settings.local.json | 自分だけ、そのプロジェクトだけ |
| 4 | プロジェクトの共有設定 | .claude/settings.json | リポジトリにコミットしたチーム全員 |
| 5 | ユーザー設定 | ~/.claude/settings.json | 自分の PC のすべてのプロジェクト |
この順番には、例外が 2 つあります。
- allow や deny のリストは全層で合算される。社員は管理設定のリストに項目を足せても、消すことはできない
- 一部のセキュリティ用のキーは、下の層の厳しい値が管理設定より優先される(
permissions.blockReadsOutsideWorkingDirectoriesのtrueなど)
次の例は、公式の設定ファイルの例にある組織向けの管理設定から、モデルの制限と起動時のお知らせを除いたものです。組織 ID、MCP サーバーの URL、マーケットプレイスは自社のものに置き換えます。
{
  "forceLoginMethod": "claudeai",
  "forceLoginOrgUUID": [
    "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
  ],
  "permissions": {
    "deny": [
      "Bash(curl *)",
      "Read(./.env)",
      "Read(./secrets/**)"
    ],
    "disableBypassPermissionsMode": "disable"
  },
  "allowManagedPermissionRulesOnly": true,
  "allowedMcpServers": [
    {
      "serverUrl": "https://api.githubcopilot.com/*"
    }
  ],
  "allowManagedMcpServersOnly": true,
  "strictKnownMarketplaces": [
    {
      "source": "github",
      "repo": "acme-corp/approved-plugins"
    }
  ],
  "sandbox": {
    "enabled": true,
    "failIfUnavailable": true,
    "allowUnsandboxedCommands": false,
    "network": {
      "allowedDomains": [
        "registry.npmjs.org",
        "github.com"
      ],
      "allowManagedDomainsOnly": true
    }
  },
  "requiredMinimumVersion": "2.1.150",
  "cleanupPeriodDays": 7
}
それぞれのキーが防ぐことは次のとおりです。
| キー | 防ぐこと |
|---|---|
| forceLoginMethod、forceLoginOrgUUID | 個人のアカウントや別の組織でのログイン |
| disableBypassPermissionsMode | すべてを確認なしで実行するモードの利用 |
| allowManagedPermissionRulesOnly | 社員やリポジトリが許可ルールを足して穴を開けること |
| allowedMcpServers、allowManagedMcpServersOnly | 素性の分からない MCP サーバーへの接続 |
| strictKnownMarketplaces | 承認していない配布元からのプラグインの導入 |
| sandbox.failIfUnavailable、allowUnsandboxedCommands | サンドボックスなしでの起動と、サンドボックス外での再実行 |
| network.allowManagedDomainsOnly | 管理者が許可していない通信先の追加 |
| requiredMinimumVersion | 脆弱性が直っていない古い版での起動 |
| cleanupPeriodDays | 手元の PC にセッションの記録が長く残ること(例では 7 日で削除) |
配り方は、claude.ai の管理コンソールから配るサーバー管理設定、macOS や Windows の OS ポリシー、システムのフォルダに置く managed-settings.json から選びます。注意したいのは、公式のサーバー管理設定を構成するのページが、サーバー管理設定を端末側で効く制御で、セキュリティの境界ではないと明記している点です。管理していない端末では、利用者が管理者権限なしで回避できる場合があります。MDM で管理できる端末は OS のポリシーで配ります。ただし既定では、複数の経路で届いた管理設定は合成されず、優先順位がいちばん高い経路(サーバー管理設定、MDM、設定ファイルの順)だけが使われ、残りは無視されます。両方を効かせたいときは、いちばん上の経路で managedSourcesBehavior を "merge" にします(管理設定を配布する、2026 年 11 月時点)。配ったあとは各端末で /status を実行し、どの経路の設定が使われているかを確かめます。
第 4 層:フックと記録
フックは、Claude Code が決まったタイミングで必ず実行する処理です。実行直前に動く PreToolUse フックを使うと、文字列の一致では書けない条件で操作を止められます。次の例は、公式の設定ファイルの例にある、Bash を実行する前に毎回スクリプトで検査する設定です。
{
  "hooks": {
    "PreToolUse": [
      {
        "matcher": "Bash",
        "hooks": [
          {
            "type": "command",
            "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/block-rm.sh"
          }
        ]
      }
    ]
  }
}
hooks でアクションを自動化するによると、スクリプトが終了コード 2 で終わるとその操作は止まり、標準エラーに書いた理由が Claude に返ります。リポジトリに仕込まれたフックが勝手に動くのを防ぐには、管理設定の allowManagedHooksOnly で、組織が配ったフックだけを有効にします。
記録は、管理設定の env に OpenTelemetry の送信先を書いて、全員分の利用状況とツールの実行を自社の監視基盤に集めます(監視)。管理設定で送信先を決めると、社員が別の送信先に向け直すことはできません。サーバー管理設定の変更履歴は、Compliance API や監査ログの出力で確認できます(利用には Anthropic の担当窓口への連絡が必要です)。
他人のリポジトリを開くとき
リポジトリの .claude/settings.json には、フックや環境変数を書けます。他人のリポジトリで Claude Code を起動することは、他人が書いた設定を自分の権限で動かすことに近いと考えてください。対話型のセッションでは、初めてのフォルダで信頼の確認が表示され、リポジトリの許可ルールは信頼するまで効きません。一方、claude -p やエージェント SDK では信頼の確認が出ず、リポジトリのフックも動きます。CI などで外部のリポジトリに対して実行するときは、--setting-sources user でリポジトリの設定ファイルを読まないようにするか、--bare でリポジトリのフックやスキルを読み込まないようにします。
スニフアウト社内の運用例
スニフアウトは社内の業務を毎日 Claude Code で回しており、全社共通の CLAUDE.md に、ファイルの削除、ネットワーク経由のスクリプト実行、環境変数の一覧表示、強制プッシュ、sudo を禁止すると書いています。削除したいファイルは .trash/ に移すだけにして、間違えてもいつでも戻せるようにしました。環境変数の一覧表示を禁じているのは、API キーが会話の記録に残るのを防ぐためです。
ただし、これは指示です。このうち危険なコマンドは、実行前に検査する PreToolUse フックでも止めています。CLAUDE.md はお願い、権限ルールとサンドボックスとフックは強制。この 2 つを重ねるのが、実際に運用してきた結論です。
導入前のチェックリスト
セミナーで配ったチェックリストを、2026 年 11 月時点の公式ドキュメントのキー名にそろえて載せます。
- 開発に使う端末に本番の認証情報を置いていない
disableBypassPermissionsModeを管理設定で"disable"にした.env、~/.ssh、~/.awsの読み取りを拒否した- サンドボックスを有効にし、通信先を許可リストにした
- 使ってよい MCP サーバーを許可リストで限定した
- auto モードを使うかどうかを決め、使わないなら
disableAutoModeを設定した - 管理設定を MDM かサーバー管理設定で配り、
/statusで確認した requiredMinimumVersionで、修正済みの版だけを使うようにした- 操作の記録を集め、事故のときに追えるようにした
- API キーの停止と再発行の手順、連絡先を決めた
設定の設計から社内ガイドラインの作成、情報システム部門向けのチェックシートへの回答までは、Claude Code 導入支援の中で一緒に進めています。権限を絞ったあと、どの操作に人の確認を残し、どこから AI に任せきるかは、Human-on-the-Loop と Human-out-of-the-Loop の考え方も参考になります。
よくある質問
CLAUDE.md に禁止事項を書けば、Claude Code はその操作をしませんか?
deny ルールで .env の読み取りを禁止すれば十分ですか?
auto モードは企業で使っても大丈夫ですか?
サーバー管理設定を配れば、社員は設定を変えられませんか?
この記事に関連するサービス
東京大学大学院 複雑理工学専攻卒業。理論物理学・ヒューマンインターフェースを専門とし、大手化粧品メーカー・ゲーム会社で AI/機械学習の開発に従事。2022年11月に株式会社スニフアウトを創業。RAG と AI エージェントの解説書を執筆している。
あわせて読みたい記事
 Claude Code の社内導入は、準備のあと試行、ルール化、展開、見直しの 4 段階で進めます。少人数の試行で危なかった操作を集め、権限ルールと管理設定に変えてから全員に配るのが、事故を防ぎながら広げる順番です。
 Claude Code は社員の PC とアカウントの権限でファイル操作やコマンド実行まで行う AI エージェントです。企業で使うときは、契約と接続先、仕事の中身を渡す仕組み、組織の統制の 3 層に分けると全体が見えます。
 Claude Code のスキルは、業務の手順や型、判断の基準を SKILL.md に書いたフォルダです。説明文に何をするかと、いつ使うかを書き、決まった処理はスクリプトに任せ、依頼例で試してから、リポジトリやプラグインで社内に配ります。